
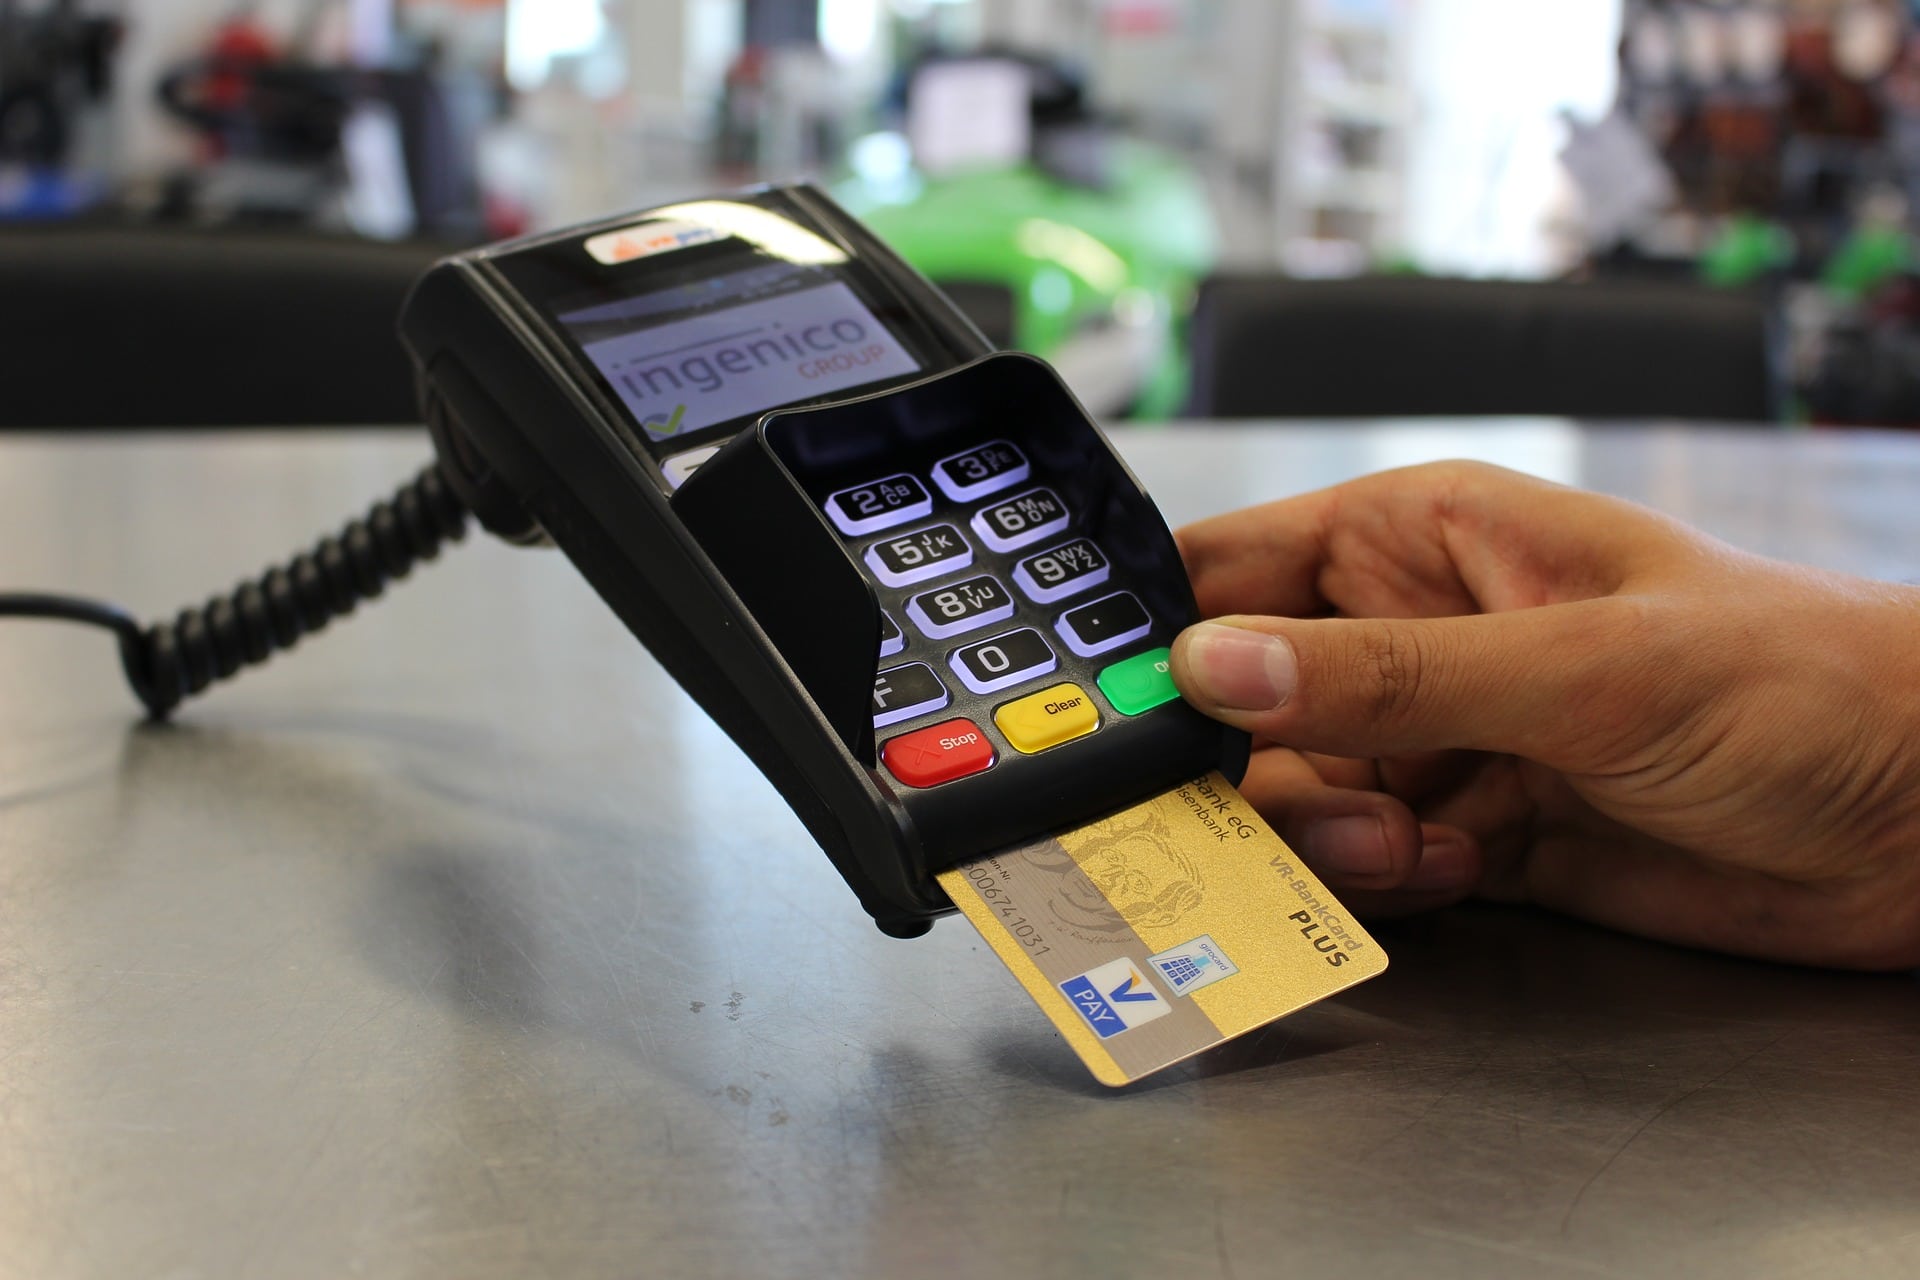
Le paiement à distance par carte bancaire permet de régler ou d’encaisser un achat sans que la carte passe dans un terminal : le client communique ses données par téléphone, par courrier ou via un lien sécurisé. Côté commerçant, il faut un contrat de vente à distance (VAD) signé avec sa banque et un outil compatible : TPE avec fonction VAD, terminal virtuel ou lien de paiement. Côté client, la règle d’or est simple : ne jamais envoyer ses numéros de carte par e-mail ou par SMS.
En 2026, ce mode d’encaissement n’est plus réservé aux sites e-commerce. Artisans, hôtels, restaurants qui prennent des acomptes, cabinets de conseil ou associations l’utilisent chaque jour pour se faire régler avant une intervention ou une livraison. Encore faut-il choisir le bon canal, connaître les obligations de sécurité et éviter les réflexes qui exposent à la fraude ou à un impayé. Ce guide passe en revue le fonctionnement, les outils, les règles fixées par la CNIL et les précautions à prendre, que vous soyez vendeur ou acheteur.
Comment fonctionne le paiement à distance par carte bancaire
Le mécanisme repose sur une notion bancaire précise : la vente à distance, souvent abrégée VAD. Une transaction est dite « à distance » dès que la carte n’est pas physiquement présentée au moment du paiement. Les réseaux parlent aussi de paiement « carte non présente », ou de MOTO (mail order, telephone order) quand la commande passe par courrier ou par téléphone.
Concrètement, le vendeur récupère trois informations : le numéro de la carte (16 chiffres en général), sa date d’expiration et le cryptogramme visuel de trois chiffres inscrit au dos. Selon l’outil utilisé, c’est soit le commerçant qui saisit ces données, soit le client lui-même sur une page de paiement hébergée par la banque ou le prestataire. La demande d’autorisation part ensuite vers la banque émettrice, qui accepte ou refuse l’opération en quelques secondes, exactement comme pour un achat en magasin.
La différence se joue sur la responsabilité. Lorsqu’aucune authentification forte du porteur n’a eu lieu, c’est en principe le commerçant qui supporte le risque si le titulaire de la carte conteste ensuite l’opération. Voilà pourquoi les banques encadrent ce service par un contrat spécifique, distinct du contrat de paiement de proximité.
Quatre outils pour encaisser une carte bancaire à distance
Le choix dépend du volume de transactions, du canal de vente et du niveau de sécurité recherché. Le tableau ci-dessous compare les solutions les plus courantes sur le marché français.
| Solution | Qui saisit les données | Authentification 3D Secure | Usage typique |
|---|---|---|---|
| TPE avec fonction VAD | Le commerçant, sur le clavier du terminal | Non | Commande téléphonique en boutique, acompte |
| Terminal virtuel (interface web) | Le commerçant, depuis un ordinateur | Non, sauf option | Centre d’appels, agence de voyage, hôtel |
| Lien de paiement (e-mail, SMS, messagerie) | Le client, sur une page sécurisée | Oui | Artisan, profession libérale, devis signé |
| Page de paiement e-commerce | Le client, au moment de la commande | Oui | Boutique en ligne, réservation |
Le lien de paiement s’est imposé comme la solution la plus équilibrée pour les petites structures. Le vendeur génère un lien depuis son espace bancaire ou une application, l’envoie au client, et celui-ci règle sur une page qui déclenche le 3D Secure. Le commerçant ne voit jamais les numéros de carte, ce qui réduit à la fois le risque de fraude et ses obligations de conformité.
Le terminal virtuel reste pertinent pour les entreprises qui prennent beaucoup de commandes par téléphone. Il évite de mobiliser un TPE physique et permet souvent de programmer des paiements récurrents ou fractionnés. Pour un achat effectué directement par le client sur un site marchand, les réflexes de vérification sont différents : notre guide consacré au Paiement sur internet les détaille pas à pas.
Terminal de paiement et contrat VAD : la démarche auprès de sa banque
Beaucoup de professionnels pensent qu’il suffit d’un terminal de paiement pour accepter une carte par téléphone. En réalité, la plupart des TPE fixes ou mobiles intègrent la saisie manuelle, mais cette fonction reste bloquée tant que la banque n’a pas activé un contrat d’acceptation en vente à distance. La démarche se déroule généralement ainsi :
- Contacter son conseiller ou l’espace professionnel de sa banque pour demander un contrat VAD, en précisant le canal utilisé (téléphone, courrier, lien, site).
- Fournir les éléments demandés : activité exercée, volume estimé, panier moyen, parfois les conditions générales de vente.
- Comparer la tarification : commission par transaction, abonnement mensuel, frais de mise en service et coût éventuel des impayés.
- Faire activer la fonction sur le TPE ou recevoir les accès au terminal virtuel ou à l’outil de lien de paiement.
- Tester une première transaction de faible montant avant de proposer le service aux clients.
Les commissions appliquées à la vente à distance sont souvent un peu plus élevées que celles du paiement en magasin, car le risque de fraude est supérieur. Les prestataires indépendants (fintechs, solutions d’encaissement mobile) proposent parfois une ouverture plus rapide et sans engagement, avec un taux par transaction à examiner de près.
Dernier détail pratique : le nom qui apparaîtra sur le relevé du client mérite d’être reconnaissable. Un intitulé obscur génère des contestations par simple incompréhension, d’où l’intérêt de bien maîtriser le libellé du compte et la façon dont votre raison sociale est transmise lors de chaque opération.
Sécuriser un paiement par carte à distance : 3D Secure, cryptogramme et règles CNIL
La directive européenne sur les services de paiement (DSP2) impose l’authentification forte du porteur pour la plupart des paiements électroniques initiés par le client. Le dispositif 3D Secure en est la traduction : validation dans l’application bancaire, code reçu par SMS ou biométrie. Les commandes passées par téléphone ou par courrier échappent toutefois à cette obligation, puisque le client n’initie pas lui-même l’opération. C’est précisément ce qui rend la saisie manuelle plus risquée pour le vendeur.
La protection des données constitue le second pilier. La CNIL a fixé des règles claires pour les données de carte collectées à distance :
- le cryptogramme visuel ne doit jamais être conservé une fois la transaction réalisée, ni noté sur un papier ou dans un fichier ;
- le numéro de carte et la date d’expiration ne sont gardés que le temps de la transaction, sauf accord explicite du client pour faciliter ses prochains achats ou pour un abonnement ;
- à des fins de preuve en cas de contestation, ces données peuvent être archivées 13 mois après le débit (15 mois pour une carte à débit différé), dans un environnement sécurisé et à accès restreint ;
- la collecte par e-mail, par chat ou via un formulaire non chiffré est à proscrire.
Les entreprises qui stockent, traitent ou transmettent des numéros de carte doivent aussi respecter le standard PCI DSS, édicté par les réseaux de cartes. Passer par un lien de paiement ou une page hébergée par un prestataire certifié transfère l’essentiel de cette charge technique, ce qui explique le succès de ces outils auprès des TPE et des PME.
Payer à distance avec sa carte bancaire quand on est client
Pour l’acheteur, régler par carte sans se déplacer reste pratique et généralement sûr, à condition de garder quelques repères. Avant de communiquer quoi que ce soit, vérifiez que c’est bien vous qui avez contacté l’entreprise, à un numéro trouvé sur son site officiel ou sur une facture. Un appel entrant qui réclame vos coordonnées bancaires, même au nom de votre banque, doit éveiller la méfiance : un conseiller bancaire ne demande jamais le code reçu par SMS ni les chiffres complets de votre carte.
Le lien de paiement est la formule la plus rassurante côté client, puisqu’il permet de saisir soi-même ses données et de valider l’opération dans son application bancaire. Avant de cliquer, contrôlez l’adresse de la page, le montant affiché et le nom du bénéficiaire. Sur les plateformes de jeux, de cashback ou de récompenses, prenez aussi le temps de vous renseigner sur leur sérieux : lire un retour d’expérience comme notre avis ludicash aide à se faire une idée avant de confier ses coordonnées.
Après le paiement, surveillez votre compte dans les jours qui suivent. Les clients du CIC, par exemple, peuvent suivre l’opération en temps réel depuis Filbanque et y faire opposition en cas de doute. Certaines cartes incluent également des garanties en cas de fraude, de non-livraison ou de litige sur un achat à distance. Les conditions varient fortement selon la gamme, et notre dossier sur l’Assurance carte bancaire aide à repérer ce qui est réellement couvert.
Si une opération vous semble non autorisée, le Code monétaire et financier prévoit un délai de 13 mois à compter du débit pour la contester auprès de votre banque. Signalez-la le plus tôt possible, faites opposition sur la carte et conservez toutes les preuves (échanges, captures d’écran, numéro de commande). En cas de litige complexe, un conseiller bancaire ou une association de consommateurs pourra vous orienter.
Encaissement carte à distance : les erreurs qui exposent à la fraude ou aux impayés
Les mêmes faux pas reviennent souvent chez les professionnels qui débutent avec la vente à distance. Les voici, avec la bonne pratique correspondante.
- Noter le numéro et le cryptogramme sur un carnet ou un post-it. C’est contraire aux recommandations de la CNIL et dangereux en cas de vol ou de passage dans la boutique. La saisie doit se faire directement dans le terminal ou l’outil sécurisé.
- Demander les coordonnées de carte par e-mail. Un message peut être intercepté, transféré ou rester des années dans une boîte de réception. Envoyer un lien de paiement règle le problème.
- Accepter une grosse commande inhabituelle sans vérification. Une première commande d’un montant élevé, une adresse de livraison différente de celle du titulaire ou une urgence pressante sont des signaux classiques de fraude. Rappeler le client ou basculer vers un lien avec 3D Secure limite l’exposition.
- Oublier de conserver la preuve de l’accord du client. Bon de commande signé, devis accepté, enregistrement d’appel quand il est autorisé et annoncé : ces éléments pèsent lourd en cas de contestation.
- Négliger les conditions générales de vente. Elles doivent mentionner les moyens de paiement acceptés, les délais de livraison et, pour les consommateurs, les règles de rétractation applicables à la vente à distance.
Un dernier conseil, souvent oublié : former toutes les personnes qui prennent les commandes. Un salarié qui connaît la procédure et les signaux d’alerte protège davantage l’entreprise que le terminal le plus perfectionné.
Paiement par carte à distance : réponses aux cas concrets
Un vendeur peut-il me demander mon cryptogramme par téléphone ?
Oui, si vous l’avez vous-même appelé pour passer commande et que l’entreprise dispose d’un contrat de vente à distance : le cryptogramme fait partie des données nécessaires à l’autorisation. Il ne doit en revanche pas être gardé après le paiement. En cas de doute sur l’interlocuteur, demandez plutôt un lien de paiement.
Le 3D Secure s’applique-t-il quand je règle par téléphone ?
Non, en règle générale. Les paiements saisis par le commerçant à partir d’une commande téléphonique ou postale sortent du champ de l’authentification forte. Le 3D Secure intervient en revanche dès que vous payez vous-même via un lien ou une page de paiement en ligne.
Faut-il un TPE pour proposer un lien de paiement ?
Non. Le lien de paiement fonctionne sans terminal physique : il suffit d’un contrat ou d’un compte auprès d’une banque ou d’un prestataire qui fournit l’outil. Le TPE n’est utile que si vous souhaitez aussi saisir manuellement des cartes ou encaisser en magasin.
Combien de temps ai-je pour contester un débit à distance que je n’ai pas autorisé ?
Le délai légal est de 13 mois à compter de la date du débit pour une opération non autorisée. Agir dès la découverte de l’anomalie reste préférable : un signalement rapide facilite le traitement du dossier et limite les risques de nouveaux débits frauduleux.
Une entreprise peut-elle garder ma carte enregistrée pour mes prochains achats ?
Uniquement avec votre accord explicite, recueilli au moment de la commande. Sans ce consentement, le numéro et la date d’expiration ne peuvent pas être conservés au-delà de la transaction et de la période de preuve prévue en cas de contestation. Le cryptogramme, lui, n’est jamais stocké.
